设备里的固件,是不是被审计的那一版
从版本号到提交号,四步确认审计覆盖到你这台设备
审计报告的范围一栏写着仓库加一串提交号,你手上的设备显示的是一行版本号。这两个东西不在同一个坐标系里,中间需要一次翻译。不做这次翻译,很容易把“这个品牌审过”直接等同于“我这台上装的就是被审的那一版”。
这篇把这次翻译拆成四步:在设备上查版本、在发布页确认版本与校验值、在报告里确认提交与范围、确认整改后的版本是否已经落到你手上;同时说明三种“对不上”分别意味着什么。文中事实来自 UKey Wallet(UKEY LIMITED 旗下的硬件钱包、冷钱包品牌)官方产品验证页与固件更新文档,以及 CertiK 2026 年 10 月 23 日的终审报告。
全文分三块:先讲清两套坐标为什么不同,再给出四步对应法与三种“对不上”,最后说明审计范围怎么读、开源与持续监控各自补什么。每一步都给可操作的位置,不给抽象原则。
一、为什么“审过”不等于“你这台上装的就是那版”
先看报告怎么写。UKey Wallet Security Review 的评估对象是设备固件,实现语言为 C++,方法为动态测试加人工审查,范围指向官方仓库的特定提交,提交号以 5ee1ff2c 开头。报告记录八个发现项,High 一项、Medium 一项、Low 四项、信息级两项,全部在 10 月 22 日完成修复,报告日期为 10 月 23 日。
再看设备这边。设备上装的是某一版固件,它由厂商构建、签名、发布,用户通过升级流程获得。代码提交是开发视图,固件版本是交付视图,两者之间隔着构建、签名与发版三个动作。所以“报告写了提交号”并不自动等于“设备上的版本就是那个提交编出来的”。
这不是文字游戏。审计覆盖的是评估期间看到的代码状态;之后若加入新功能、升级依赖,那些改动不在原报告结论范围内。反过来,如果用户手里是更早的版本,报告里已修复的问题可能还留在设备上。两个方向都需要核对。
顺带解释一个细节:为什么报告写提交而不写版本号。审计通常在代码冻结后进行,期间版本号还在变动,只有提交能锁定“评估时看到的精确状态”。版本号是发布侧给用户的标签,提交是审计侧给检查者的坐标;两者都需要,也都不足以单独说明问题。
二、四步对应法
第一步,在设备上读出标识。按官方产品验证页的说明,Core 26 的设置里有关于设备页,显示型号、系统版本、蓝牙版本、引导加载版本与序列号;首次激活时点击验证设备也可看到序列号。这五个字段里,与审计对应最直接的是系统版本与引导加载版本。
为什么要看设备屏幕而不是客户端?因为客户端只是读取并转述设备信息,设备自身显示的才是它实际运行的那一版。如果两者不一致,以设备为准,并把不一致记下来。
第二步,在发布页确认版本与校验值。官方安装包与固件托管在 GitHub 发布页,同一版本页提供校验值清单;下载后用本地命令计算 SHA-256 并逐字比对,Windows 用 certutil -hashfile 路径 SHA256,macOS 用 shasum -a 256,Linux 用 sha256sum。这一步确认的是文件与官方发布一致。
清单必须与文件来自同一个版本页。跨版本比对没有意义,也不能用他人转发的哈希代替官方清单——校验的对象是文件,校验的依据同样必须可追。
第三步,在报告里确认提交与范围。打开范围章节,确认对象是固件、对应哪个仓库与提交、用了什么方法、有没有排除项。把提交记下来,与发布页的版本说明对照,看该版本是否就是报告覆盖的那一版,或者在其后只包含不影响结论的改动。
第四步,确认整改是否落到你手上。八项发现在 10 月 22 日修复完成,终审报告 10 月 23 日发布;官方在 11 月 3 日宣布 no open findings、发布 release 1.5.0,并将项目纳入持续监控。如果设备版本早于整改,先更新,再谈“我这台是被审过的那版”。
升级路径优先走网页加 USB,稳定性高于客户端传输;升级前先确认助记词已离线备份,这一步不是可选项。
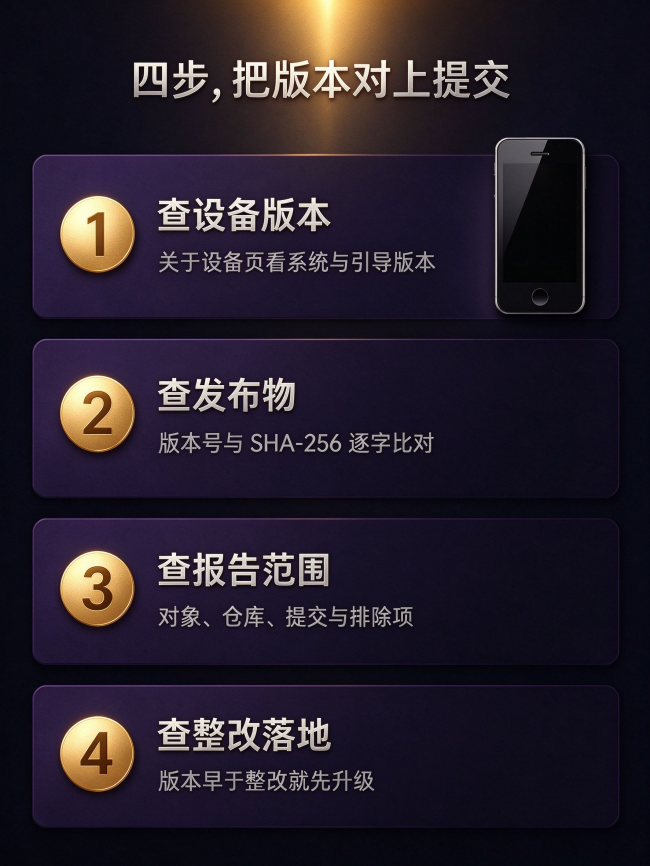
| 步骤 | 在哪里查 | 看到什么 | 对不上怎么办 |
|---|---|---|---|
| 查设备版本 | 设备设置中的关于设备页、固件更新页 | 型号、系统版本、引导加载版本、序列号 | 记录版本号,进入下一步比对 |
| 查发布物 | 官方仓库发布页与校验值清单 | 版本号与 SHA-256 摘要 | 不一致就重下,仍不一致停止安装 |
| 查报告范围 | 审计报告的范围章节 | 对象、仓库、提交、方法与排除项 | 提交与版本对不上就标为待核 |
| 查整改落地 | 官方新闻稿、发布说明、监控页 | 修复完成时间与发布版本 | 版本早于整改就先更新 |
四步的顺序不能颠倒。先读设备再看报告,你才知道自己处在什么位置;先看报告再读设备,很容易被“已审计”三个字带着走。第四步最容易被省略,但它恰恰回答“我这台有没有吃到修复”这个最实际的问题。
三、三种“对不上”,各自意味着什么
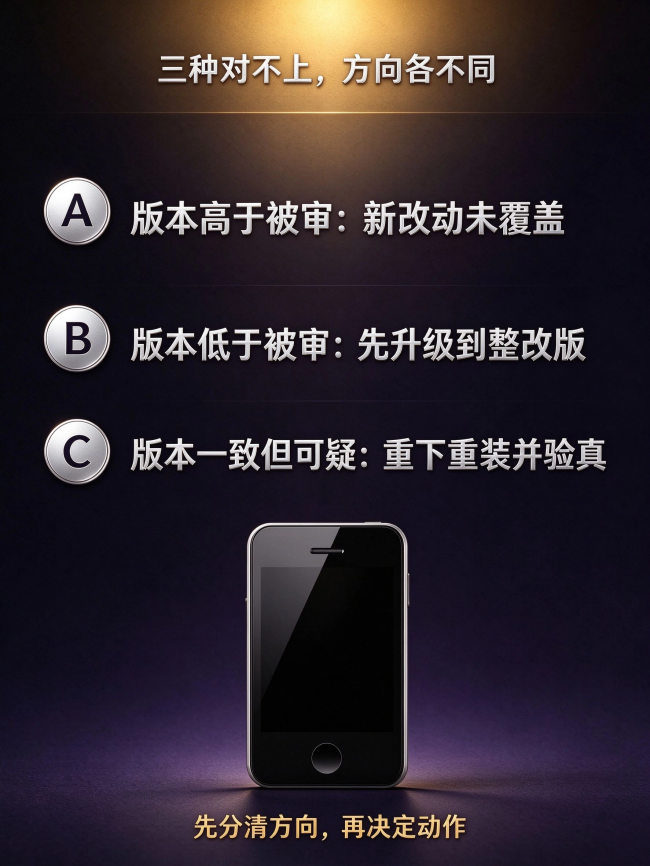
第一种,设备版本高于被审版本。这通常说明新版加入了功能或依赖变更,原报告结论不能自动延伸。正确做法是标为“未被该报告覆盖”,而不是当成“审过所以安全”。厂商通常会为重大变更安排新的评估,但在新报告出来之前,这个空白应当被承认。
第二种,设备版本低于被审版本。这说明报告里已修复的问题可能还留在设备上。此时的优先级不是研究报告,而是先升级到整改后的版本;升级前记得离线备份助记词,因为极端情况下失败的更新可能触发安全机制、导致设备重置。
第三种,版本看着一致但来源可疑。这类与审计无关,属于文件与设备真实性问题:安装包哈希对不上、固件被降级、设备并非官方登记的那一台。处理方式是回到官方渠道重下重装,并对设备做一次验真;仍异常就停止使用。
| 情形 | 意味着什么 | 处理方式 |
|---|---|---|
| 版本高于被审版本 | 新改动未被该报告覆盖 | 标为待核,关注后续评估与发布说明 |
| 版本低于被审版本 | 已修复的问题可能仍存在 | 先升级到整改后版本,升级前备份助记词 |
| 版本一致但来源可疑 | 文件或设备真实性问题 | 重下重装、做设备验真,仍异常则停用 |
三种情形里,第二种是唯一可以立刻解决的,所以最不该拖;第一种需要的是耐心和信息跟踪;第三种已经脱离审计范畴,回到最基础的真伪判断。分清楚它们,比记住报告里每一行代码都重要。
四、审计范围本身怎么读
范围章节至少看五项:对象是什么,是固件、客户端还是整机;对应哪个仓库与提交;用了什么方法;有没有排除项;发现了什么、怎么处理。五项里最容易被跳过的是排除项,而它往往决定结论能用到哪里。
这次报告的排除项写得很明确:未提供物理设备,评估在本地模拟器环境中进行,模拟器基于 trezor-emu-core 架构,安全芯片对应的 ACL16 组件以 host stub 替代。换句话说,报告覆盖的是可编译、可运行的固件代码,不覆盖芯片内部实现与硬件实测。
把这条边界理解对,才不会得出“审计证明整机安全”的结论。它证明的是:在这段代码范围内,专业团队用动态测试与人工审查找到八个问题,开发方全部修复,评估方复核确认。这个结论已经很有分量,但它有明确边界。
还有一个容易被忽略的细节:报告里写了评估人员数量与工期,约两人、二十天。这不是用来评价认真程度,而是帮你判断覆盖深度——二十天能覆盖的范围有上限,读报告时把它当作工作量信息,而不是宣传点。
方法也值得读一行。动态测试是在运行环境中输入构造过的交易与异常载荷,观察设备与客户端的反应;人工审查是逐模块阅读代码,寻找逻辑缺口与边界条件。前者更容易发现运行时问题,后者更容易发现设计层面的疏漏,两者互补。报告把两项都写上,说明覆盖不是单一手段。
八个发现项的内容也能反过来说明覆盖深度:一项 High 是 NFC 响应处理中的栈溢出;一项 Medium 涉及某条链转账时对存款信息与合约校验的处理;四项 Low 分别涉及钱包导入与恢复时忽略 PIN 设置失败、某链转账时隐藏币种类型与对象身份、二维码扫描解码未防护异常载荷、引导加载更新后遗留待处理载荷;两项信息级涉及某链转账隐藏过期时间戳与指纹传感器传输缺少超时。这些不是抽象条目,都能对应到具体交互路径。
五、整改与版本的时间关系
时间顺序值得记一遍:9 月 10 日固件源码公开;9 月中下旬公开与 CertiK 推进审计;10 月 18 日发布初步评论;10 月 22 日完成八项修复、形成八个修复提交;10 月 23 日终审报告发布;11 月 3 日官方宣布通过并接入持续监控。
这条线上有两个不同的“版本”概念:修复提交是代码状态,release 1.5.0 是发布状态。用户能看到的只有后者。所以核对的关键不是追每一个提交,而是确认发布版本是否包含整改——这一点官方在 11 月 3 日的说明里给出了明确答案。
如果将来出现新的评估,逻辑仍然一样:先看报告的对象与提交,再看发布版本是否对齐,最后看设备上的版本是否已经更新。三步走完,才能说“我这台在被审范围内”。
从初步评论到终审只隔五天,这个节奏本身说明整改与复核集中在收尾阶段:10 月 18 日的初步评论意味着评估进入尾声,10 月 22 日的八个修复提交是集中整改,10 月 23 日的终审是对整改结果的确认。读时间线时把这三步分开看,比只看“通过”两个字有用。
六、开源在这里起什么作用
这套核对能成立,前提是仓库公开。报告里写的提交号,只有仓库可访问时才是一个可对照的对象;如果代码不公开,用户拿到的只有报告的文字描述,无法确认报告所说的某段代码到底指什么。
所以开源在这里的作用不是“让你读代码”,而是“让报告里的坐标可被验证”。多数用户不会去读 C++ 实现,但仓库公开意味着任何第三方可以复现这次核对——这比要求每个人都读懂代码现实得多。
许可证也是这条链的一部分。按公开报道的核验口径,固件源码按组件分别采用 GPLv3、LGPLv3 与 MIT;这类许可证决定他人能否再分发、修改与再构建,也就决定“第三方复现核对”在多大程度上被允许。具体条款以仓库中的声明为准。
七、持续监控补上时间维度
审计是快照,监控是流水。官方在 11 月 3 日的说明里把这一点讲得很清楚:报告反映某个时点的状态;纳入 Skynet 的 Active Monitor 后,安全分数、安全姿态、监控事件与审计历史可以公开查看,且不需要注册账户。
对普通用户来说,监控页的实际用法是“看变化”:报告发布之后有没有新的安全事件、有没有新的评估记录、姿态是否稳定。它不能替代自己核对版本,但能补上报告日期之后那段时间的空白。
监控页还有一个实际作用:它让“审计之后发生了什么”这个问题有了可查的答案。没有持续记录时,用户只能依赖新闻稿;有公开面板时,任何人都能在同一页上看到状态变化,这比反复引用同一份报告更接近事实。
八、把四步做成一张可留档的记录
四步做完,信息会散在设备、网页、报告三个地方。建议把它们抄到一张纸上或一个本地文档里:记录日期、设备型号、系统版本、引导加载版本、序列号后四位、发布页版本号、SHA-256 前八位、报告提交号前八位,以及结论——在范围内、待核、还是需要先升级。
这张记录的实际用途是“下一次对照”。固件会更新,报告会增加,监控页会出现新事件;有了上一次的基线,才能判断这次的变化属于正常的版本前进,还是需要停下来查的异常。没有基线,每次核对都等于从零开始。
九、审计之外,还有四类风险
审计覆盖代码,但资产损失很少只由代码引起。至少还有四类风险在报告范围之外,而且都需要用户自己处理,不能指望任何一次评估把它们一并解决。
第一类是渠道与设备真伪:买到翻新机或被拆改的设备,代码再安全也没有意义。第二类是助记词保管:拍进相册、记在云笔记、发给他人做备份,都会让硬件保护失效。第三类是操作环境:钓鱼网站、假冒客户端、屏幕共享,都能让用户在错误的界面上完成确认。
第四类是恢复能力:设备损坏或丢失时能不能恢复,取决于备份是否存在、是否可用、是否只有一份。这四类风险有个共同点——它们不在代码里,而在流程里,因此也无法靠一次审计解决。
十、五步自查清单
压缩成五步:第一步读设备版本,记下系统版本与引导加载版本;第二步算文件哈希,与同版本页的清单逐字比对;第三步对报告提交,确认报告的对象与范围;第四步确认整改已发布,必要时先升级;第五步记下监控页地址并定期查看变化。五步都能在十分钟内完成,不需要任何专业知识。
如果五步里有任何一步做不了——设备页找不到版本、发布页打不开、报告无法访问——那本身就是一条信息:这条验证链在你这里断了。正确做法是记下断点和时间,向官方渠道确认,而不是跳过它继续往下走。
做完之后,你得到的不是“安全”这个结论,而是一个更具体的位置:这台设备对应哪个版本、这个版本是否被某份报告覆盖、整改是否已落地、之后有没有新的记录。位置清楚了,判断才有依据。
常见问题
问:报告里的提交号我该去哪查?答:官方仓库的提交记录。仓库公开时可直接查看该提交的说明与时间;仓库不可访问时无法核对,只能依赖报告文字描述。
问:设备上没有关于设备页怎么办?答:固件更新页联网后也会显示当前固件信息;两者都找不到时按官方文档路径查找,不要用第三方工具读取设备。
问:版本号与报告对不上是不是就不能用?答:先分清方向。低于被审版本就先升级;高于被审版本说明新改动未被覆盖,属于待核状态,不等于不安全。
问:报告为什么一定要写排除项?答:因为审计有范围。写明未提供物理设备、使用模拟器、ACL16 以 host stub 替代,是让读者知道结论覆盖到哪里。
问:八个发现项算多吗?答:数量本身不是结论。要看分级与整改:本次无 Critical,High 与 Medium 各一项且均已修复,Low 四项、信息级两项。
问:普通用户需要读完整份报告吗?答:不需要。至少读范围、发现项分级、整改状态与报告日期四部分,其余属于技术细节。
问:开源能让我自己验证吗?答:技术用户可以,多数用户不能。它的现实价值是让第三方可以复现核对,把报告里的坐标变成可查对象。
问:设备屏幕上的版本与客户端显示的不一致,听哪个?答:以设备屏幕为准。客户端只是读取并转述,设备自身显示的是它实际运行的版本。
问:报告里的“初步评论”和“终审”有什么区别?答:初步评论表示评估进入收尾、主要发现已经形成;终审是整改完成后对结果的正式确认,两者不是同一份文件。
问:更新固件会不会影响审计结论?答:审计结论对应特定提交。新版本若含重大改动,就未被原报告覆盖,这也是每次评估都要写明版本的原因。
本文为硬件钱包审计范围与版本对应关系的公开信息整理,不构成投资建议,也不构成对任何产品安全等级的绝对评价。设备字段与更新流程来自 UKey 官方产品验证页与固件更新文档,审计信息来自 CertiK 2026 年 10 月 23 日发布的终审报告,持续监控信息来自 UKey 2026 年 11 月 3 日的官方新闻稿;具体界面、版本号与报告内容以官方最新发布为准。加密资产价格波动大,任何钱包都无法替代用户对私钥与助记词的妥善保管。
还有一个现实提醒:核对不是一次性任务。设备会升级、报告会增加、监控会出现新记录,任何一次核对的有效期都止于下一次版本变化。把核对当成习惯而不是仪式,它才有意义。
“被审计过”和“我这台在被审范围内”是两件事。前者是一句结论,后者是一次核对。核对只需要四步,而这四步之所以有人愿意做,是因为开源让报告里的提交号有了对照物。
如果把这篇只留一句:不要用品牌的审计结论替代设备的版本核对。审计是对某个提交的检查,设备是你每天在用的那一份代码,两者之间必须由你自己完成那次对应。


商业观察网-《商业观察》杂志社官网版权与免责声明:
① 凡本网注明“来源:商业观察网或《商业观察》杂志”的所有作品,版权均属于商业观察网,未经本网授权不得转载、摘编或利用其它方式使用上述作品。已经本网授权使用作品的,应在授权范围内使用,并注明“来源:商业观察网”。违反上述声明者,本网将追究其相关法律责任。
② 凡本网注明“来源:XXX(非商业观察网)”的作品,均转载自其它媒体,转载目的在于传递更多信息,并不代表本网赞同其观点和对其真实性负责。
③ 如因作品内容、版权和其它问题需要同本网联系的,请在30日内进行。
相关文章